






Insgesamt neun Länder meldeten am zweiten November mutmaßliche Cyberangriffe. Die Attacken stellten Kühlschränke auf Abtauen, betroffen sind Belgien, Estland, Finnland, Irland und Italien.
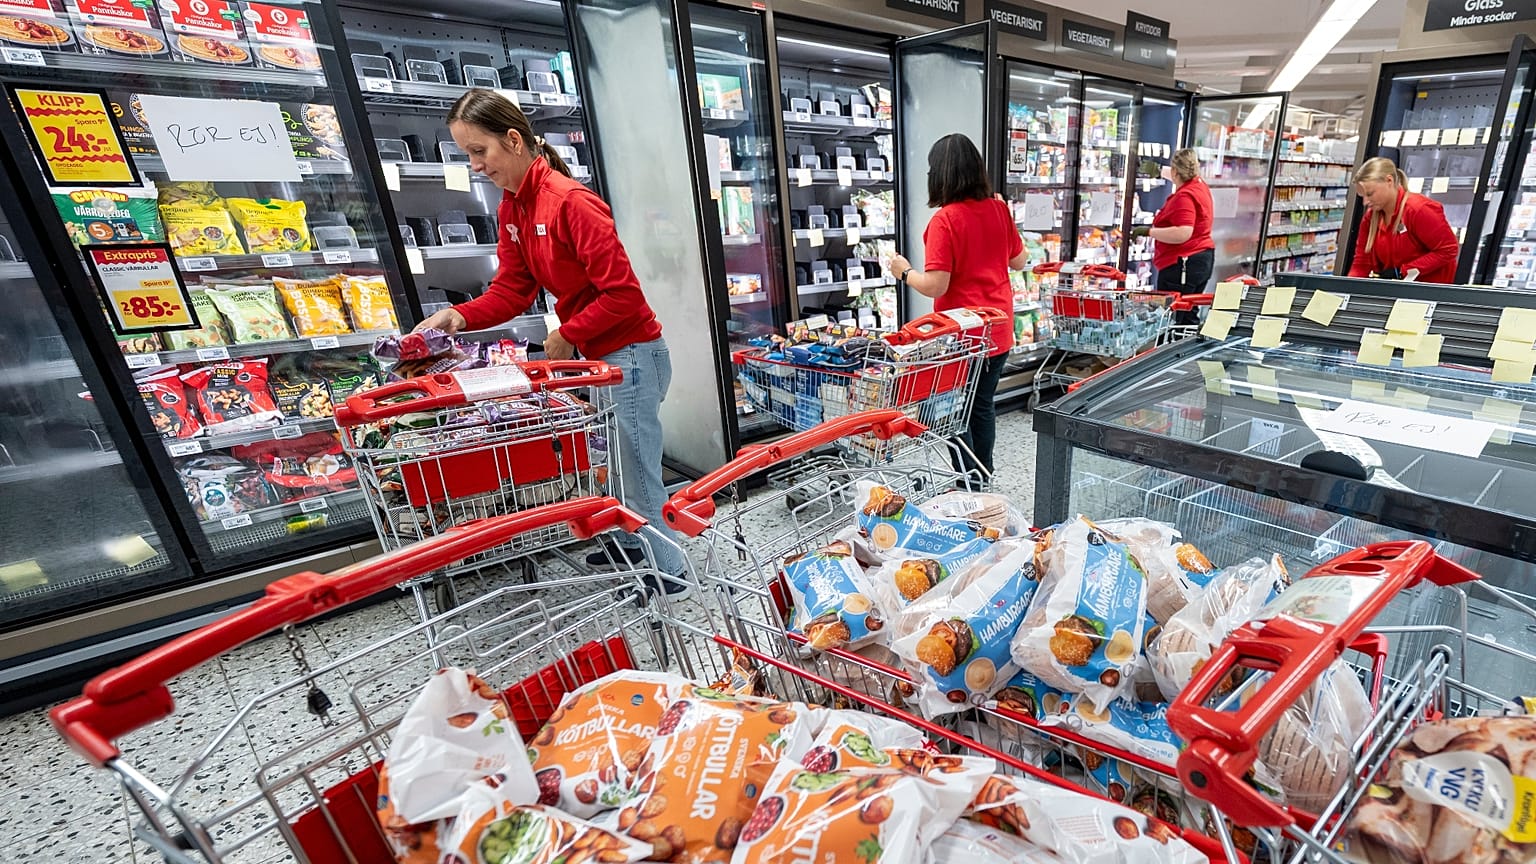
Ein mutmaßlicher Cyberangriff traf am Montag, dem zweiten November, Lebensmittelgeschäfte in mindestens neun europäischen Ländern und veranlasste die EU, vor einem gezielten Versuch zu warnen, die Lebensmittelversorgungskette des Blocks zu stören.
 WERBUNG
Supermärkte in Belgien, Estland, Finnland, Irland, Italien, Luxemburg, den Niederlanden, Portugal und Schweden berichteten über Probleme mit der Kühlung, die einige Händler dazu zwangen, Lebensmittel wegzuwerfen, nachdem die Temperaturen über Nacht gestiegen waren.
Der Vorfall kommt drei Wochen, nachdem ein Cyberangriff französische Lebensmittelketten gestört und Hunderte Filialen gezwungen hat, verdorbene Ware zu entsorgen.
Bislang hat niemand die Verantwortung übernommen für einen der beiden Vorfälle.
EU-Kommissar für Landwirtschaft und Ernährung Christophe Hansen sagte, der Block nehme die Vorfälle „sehr ernst“.
„Sie sind ein gezielter Versuch, unsere Lebensmittelversorgungskette zu stören und das Vertrauen der Verbraucher in sie zu untergraben, eine Warnung, die wir ernst nehmen müssen“, sagte er.
Italien
In Italien waren nach Angaben von Medien und der nationalen Cybersicherheitsagentur mindestens vier Coop-Supermärkte in Sizilien und ein Betrieb in der Toskana betroffen.
Die italienische Regierung wollte am Dienstag ein Treffen zur Cybersicherheit mit den Geheimdiensten abhalten.
„Der Angriff fand um vier Uhr morgens statt“, sagte Giuseppe Spadaro, Chef der Radenza-Gruppe, die Supermärkte unter der Marke Coop betreibt, der italienischen Nachrichtenagentur ANSA.
Der Angriff zielte auf „unser Fernsteuerungssystem für die Tiefkühlbereiche“ und sei inzwischen behoben worden, fügte er hinzu.
Belgien
Belgien gehört zu den am stärksten betroffenen Ländern. Dutzende Filialen verschiedener Lebensmittelketten meldeten Ausfälle der Kühlung. Die Bundesanwaltschaft leitete Ermittlungen ein.
„Es ist ein Cyberangriff, es gibt keinen anderen Grund“, sagte Mich Vergauwen, Sprecher von Carrefour Belgien, das Störungen in etwa 15 seiner 700 Filialen meldete.
Ikea teilte mit, dass auch seine Filiale in Mons von einem Cyberangriff betroffen war, bei dem die Temperaturen in den Tiefkühltruhen anstiegen.
Das belgische Kühlunternehmen Sabcobel erklärte, es habe nach dem Angriff in Frankreich im Oktober begonnen, seine Anlagen zu sichern. Einige Systeme seien jedoch noch nicht aufgerüstet worden und gehörten zu jenen, die am Montag betroffen waren.
Auch Delhaize, Colruyt und Intermarché meldeten Kühlprobleme in Filialen in Belgien, während vier Delhaize-Märkte in Luxemburg betroffen waren.
Irland
In Irland teilte der Händler Musgrave mit, dass 13 Supervalu-Filialen von dem betroffen seien, was er als Cybervorfall bezeichnete.
Auch eine kleine Zahl von Tante-Emma-Läden in den Niederlanden war von Störungen betroffen.
Portugal
In Portugal bestätigte die Gruppe Mosqueteiros gegenüber AFP Vorfälle in sieben Intermarché-Filialen, die mit einem Cyberangriff verbunden seien, der „offenbar einen externen Dienstleister ins Visier genommen hat, der für die Steuerung der Kühlsysteme verantwortlich ist“.
Schweden
In Schweden bestätigte Coop, dass sechs seiner rund 800 Filialen betroffen waren.
„Wir können bestätigen, dass es sich um einen Cybervorfall handelt. Das Problem ist jetzt behoben, die Kühl- und Gefriergeräte arbeiten wieder normal“, sagte Sprecher Carlos Cancino gegenüber AFP.
Er sagte, Coop wisse nicht, wer hinter dem Angriff stehe. Er wies jedoch darauf hin, dass die betroffenen Filialen an ein 4G-Mobilfunknetz und nicht an das modernisierte 5G-System angeschlossen waren, was sie für Hacker „verwundbarer“ gemacht habe.
Die schwedische Kette Ica berichtete ebenfalls, dass „eine begrenzte Zahl“ ihrer Filialen Kühlprobleme hatte, ohne einen Cyberangriff zu bestätigen.
Nach Angaben der Ica-Sprecherin Helena Johansson waren alle betroffenen Märkte an ein externes Kühlsteuerungssystem des dänischen Herstellers Danfoss angeschlossen, also denselben Anbieter, der beim Cyberangriff am zwölften Oktober auf französische Händler ins Visier genommen wurde.
Sie verwies alle Fragen an Danfoss, das eine AFP-Anfrage nach einer Stellungnahme noch nicht beantwortet hatte.
Finnland
In Finnland wurden unregelmäßige Temperaturen auch in einigen kleineren Lebensmittelläden der Kesko-Gruppe festgestellt.
„Wir untersuchen derzeit die Ursache, und eine Störung über das Netzwerk ist noch nicht ausgeschlossen“, sagte Petri Kayhko, Leiter der Konzernsicherheit von Kesko, gegenüber AFP.
Auch Roni Kokkola, Experte für Informationssicherheit am Nationalen Cybersicherheitszentrum der Verkehrs- und Kommunikationsbehörde Traficom, schloss eine Cyberstörung nicht aus.
„Wir haben dies in Europa in den vergangenen Monaten gesehen, deshalb war zu erwarten, dass es sich über Frankreich hinaus auf andere Länder ausbreitet“, sagte er AFP.
„Heutzutage ist es sehr typisch, dass alle möglichen Schwachstellen immer aktiver und schneller ausgenutzt werden.“
Estland
In Estland wurde laut dem öffentlich-rechtlichen Sender ERR mindestens ein Supermarkt von Hackern angegriffen, die die Temperatur in den Kühlaggregaten auf 50 Grad Celsius erhöhten.
Bei den Geräten handelte es sich um ältere Modelle von Danfoss, ähnlich denen, die beim Angriff in Frankreich betroffen waren, erklärte Jann Mutso, Direktor von Kitman Coldtech, einem Hersteller und Vertrieb von modernen Kühlsystemen, gegenüber ERR.
Paolo Falcioni, Generaldirektor des europäischen Hausgeräteverbands APPLiA, sagte gegenüber Euronews: „In einem Supermarkt hat die Cyberresilienz einen praktischen Test. Wenn der Fernzugriff gestört ist, kann das Personal die Temperaturen trotzdem überprüfen und handeln, um die Kühlkette zu schützen? Hersteller und Händler haben beide eine Rolle dabei, sicherzustellen, dass die Antwort ja lautet.“
„APPLiA unterstützt einen gemeinsamen europäischen Rahmen für die Cybersicherheit vernetzter Produkte. Sicherheit beginnt in der Entwurfsphase und setzt sich über die gesamte Lebensdauer des Produkts fort, mit Sicherheitsupdates und einem klaren Verfahren zum Umgang mit Schwachstellen.“
„Wenn Europa den Cyber Resilience Act umsetzt, brauchen wir praktische Standards, die widerspiegeln, wie Produkte genutzt werden und was passieren kann, wenn sie kompromittiert werden“, fügte er hinzu.