



Von den gemeldeten Vorfällen hat Europas wichtigste Tech-Branchenorganisation nur drei klar einem Täter zugeordnet. Diese Unklarheit ist womöglich die stärkste Waffe der Angreifer.
Am zweiten und dritten November stellten Supermarkt-Tiefkühltruhen in ganz Europa plötzlich auf Abtau-Betrieb um. In einigen Filialen drehten Angreifer die Temperatur auf bis zu 50 °C hoch.
 WERBUNG
Supermärkte in Deutschland, Italien, den Niederlanden, Belgien, Rumänien und Schweden mussten verdorbenes Fleisch und Tiefkühlware entsorgen, auch mehrere Blutbanken in Frankreich waren betroffen. Auch aus dem Vereinigten Königreich wurden Angriffe gemeldet.
Der EU-Kommissar für Landwirtschaft und Ernährung, Christophe Hansen, sprach von einem „gezielten Versuch, unsere Lebensmittelversorgungskette zu stören“. Fast drei Wochen später hat sich noch niemand dazu bekannt, und das Motiv ist weiter unklar.
Ein Monat, 16 Vorfälle
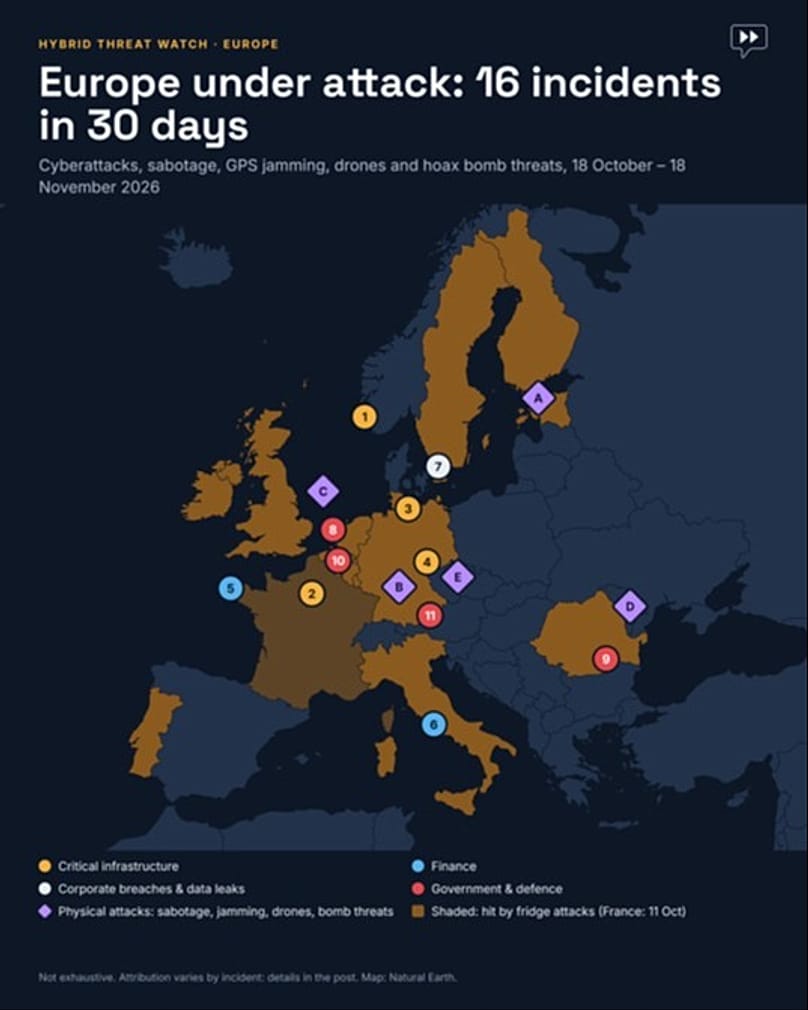
Die Angriffe auf Kühlsysteme waren einer von 16 Vorfällen, die DigitalEurope, der Branchenverband der europäischen Digitalwirtschaft mit Sitz in Brüssel in Belgien, zwischen dem 18. Oktober und dem 18. November registrierte.
Elf davon waren Cyberangriffe. Hacker legten die IT-Systeme eines Energieunternehmens in Norwegen lahm, zwangen in Deutschland die Notaufnahme eines Kreiskrankenhauses zur Schließung und stahlen Daten eines Tunnelbauers, der in Dänemark und Deutschland arbeitet.
Bei einer nicht genannten EU-Institution fielen Personal-, Lohn- und Medizinsysteme aus. Die persönlichen Daten von 18 ranghohen Beamten aus Italien, Deutschland und den Niederlanden wurden veröffentlicht, und in E-Mails der rumänischen Regierung tauchte Spionage-Malware auf.
Angreifer erbeuteten rund 100 Millionen Euro aus einer französischen Bank, indem sie einen ihrer Zulieferer ausnutzten, in Italien wurden Daten von mehr als 700 Fintech-Kundenkonten offengelegt, und ein Altsystem eines dänischen Reedereikonzerns wurde nach Daten durchsucht.
Die übrigen fünf Vorfälle waren physischer Natur, darunter zwei Sabotagepläne. Über der Nordsee verloren rund 80 Flugzeuge ihr GPS-Signal, Drohnen zwangen Moldau, seinen Luftraum zu schließen, und falsche Bombendrohungen betrafen mehr als 35 Flüge in Europa.
„Resilienz ist längst nicht mehr nur Aufgabe der IT-Abteilung“, sagte Cecilia Bonefeld-Dahl, Generaldirektorin von DigitalEurope. „Sie ist Sicherheits- und Industriepolitik.“
Der Verband betont, dass seine Liste nicht vollständig ist. Allein Ransomware-Banden führen jeden Monat Dutzende europäische Opfer auf.
Das Passwort lautet 12345
Die November-Welle war nicht die erste. Mitte Oktober übernahmen Hacker die Kontrolle über Kühlanlagen in mindestens 350 Supermärkten in Frankreich, darunter Carrefour, Monoprix, Intermarché und Coopérative U, und stellten die Temperaturen manuell um.
Die französische Cybersicherheitsbehörde erklärte, die Anlagen liefen mit Software des dänischen Unternehmens Danfoss sowie mit Systemen von Copeland und Dixell. Danfoss teilte mit, viele Geräte seien am Ende ihres Lebenszyklus, erhielten keine Sicherheitsupdates mehr oder liefen mit veralteter Firmware.
Supermarktkühlungen sind häufig mit dem Internet verbunden, damit Dienstleister sie aus der Ferne überwachen und reparieren können. Das Sicherheitsunternehmen Forescout fand weltweit in 99 Ländern fast 13.000 Steuerdienste für Kühlanlagen, die frei aus dem Netz erreichbar waren.
Im November nutzten Angreifer schwache Sicherungen und bekannte Schwachstellen im Systemmanager AK-SM von Danfoss aus. Viele Systeme liefen noch mit Standard-Zugangsdaten wie „Supervisor“ und „12345“.
George Nott, Technikredakteur der Fachzeitschrift The Grocer, sagte, die Angreifer hätten frei zugängliche Login-Seiten gefunden und Schwachstellen ausgenutzt, für die es längst Sicherheitsupdates gebe. In Schweden erklärte die Kette Coop, die Technik in ihren sieben betroffenen Filialen sei über alte 4G-Mobilfunknetze angebunden.
Xavier Bellekens, Geschäftsführer des Cybersicherheitsunternehmens Lupovis, sagte, eine Verschaltung der Steuerungen über VPNs hätte das Risiko weitgehend beseitigt.
Wer steckt dahinter?
Bei sieben der 16 Vorfälle, die DigitalEurope aufführt, ist kein Täter bekannt. In vier Fällen reklamierten die Angreifer die Tat selbst, in zwei weiteren vermuten Ermittler einen bestimmten Akteur, ohne ihn zu benennen, und nur drei Vorfälle haben Regierungen oder Forscher öffentlich zugeordnet.
„Genau das macht hybride Angriffe so wirkungsvoll: Sie sind billig, abstreitbar und nur schwer jemandem eindeutig zuzuordnen“, erklärte der Verband.
Die Angriffe auf Kühlanlagen zeigen, wie schwierig die Attribution ist. Lupovis meldete, seine Ködersysteme hätten innerhalb von zehn Tagen mehr als 276 Versuche von 91 Angreifern registriert, Danfoss-Steuerungen auszuspähen, mit einem Höhepunkt am 26. Oktober und einem abrupten Ende zum Monatswechsel.
Die Aktivitäten führten zu sogenannten „bulletproof hosting“-Diensten zurück, also Infrastruktur, die speziell darauf ausgelegt ist, Abschaltungen und Ermittlungen zu überstehen und die auch schon russische Gruppen genutzt haben. Bellekens sagte, das beweise nicht, dass Russland verantwortlich sei, es gebe aber „ein gewisses Muster“. Die enge Koordination innerhalb von rund 24 Stunden deute auf eine gut geplante Aktion hin, möglicherweise durch einen Staat.
Andere sind zurückhaltender. Dan Cimpean, Direktor des rumänischen Nationalen Zentrums für Cybersicherheit, nannte die Angriffe „halb-dilettantisch“ und sagte, er gehe nicht von einem staatlichen Akteur aus. Nach dem Angriff in Frankreich erklärte Ken Munro vom britischen Unternehmen Pen Test Partners, es könne sich um „Kids handeln, die herumspielen“.
Lösegeldforderungen gab es nicht, was Ermittler überrascht, denn kriminelle Gruppen und Hacktivisten versuchen normalerweise schnell, aus einem Angriff Profit zu schlagen oder ihn öffentlichkeitswirksam auszuschlachten. Selbst bei der Einordnung herrscht Uneinigkeit: Belgien, Italien und Estland sprechen von einem Cyberangriff, Schweden und Irland von einem „Cybervorfall“, und die EU-Cybersicherheitsagentur ENISA vermied es, von einem Angriff zu sprechen.
Gleiche Ziele, andere Waffen
Die Aufstellung von DigitalEurope zeigt, dass die Grenze zwischen Online- und physischen Angriffen verschwimmt. Im selben Monat wurde ein Drohnenhersteller für das Militär in Deutschland über ein manipuliertes Software-Update getroffen, während ein Brandanschlag auf ein anderes Unternehmen in Estland vereitelt wurde.
Der Verband verzeichnete außerdem einen Plan, in Deutschland Feuer an einer Bahnstrecke und an einer Hochspannungsleitung zu legen.
„Digitale und physische Angriffe treffen dieselben Ziele“, hieß es. Auf der Karte des Verbands ziehen sich die Vorfälle von der Nordsee bis nach Rumänien und Moldau.
FIND. FUND. BUY.
Bonefeld-Dahl fordert, dass Europa einen Schritt weiter geht. „Europa braucht Technologien, um Angriffe zu erkennen, abzuschrecken und sich davon zu erholen, und es muss FIND. FUND. BUY.“, schrieb sie auf LinkedIn.
DigitalEurope fordert die EU-Staats- und Regierungschefs auf, mindestens 25 % des nächsten EU-Haushalts, fast 2 Billionen Euro, in Technologien zur Abschreckung, Verteidigung und Wiederherstellung zu investieren. Derzeit flössen nur 14 % in den Digitalbereich.
„Es gibt keine Zeit mehr zu verlieren“, schrieb Bonefeld-Dahl in einer Botschaft an die Regierungschefs der EU.
Die 14-Prozent-Zahl bezieht sich auf den digitalen Anteil der EU-Ausgaben 2021 bis 2025, einschließlich des Corona-Wiederaufbaufonds, nicht auf den Haushaltsrahmen, über den derzeit verhandelt wird. Und als Branchenverband spricht DigitalEurope für viele Unternehmen, die Europa diese Technik verkaufen würden.
In Brüssel nimmt die Antwort in der laufenden Überarbeitung des EU-Cybersicherheitsgesetzes Gestalt an, die im Europäischen Parlament von der tschechischen Abgeordneten Markéta Gregorová geführt wird.
Wie geht es weiter?
Experten warnen, dass Kühlschränke nur der Anfang sind. Nott sagte, Heizungs-, Lüftungs- und Klimaanlagen, elektronische Preisschilder und sogar Bodenreinigungsroboter könnten ähnlich verwundbar sein.
Kumar Sokka, Geschäftsführer von Acre Security, erklärte, derselbe Typ von Steuergerät könne Türen, Zutrittskontrollen, Kameras, Alarme und Gebäudeklima steuern. Organisationen überließen diese Technik oft den Facility-Teams, statt sie als Teil ihrer Pflichten nach NIS2, dem EU-Cybersicherheitsrecht, zu behandeln, sagte er.
Künstliche Intelligenz könnte das Problem verschärfen. Gianni Cuozzo, Gründer und Geschäftsführer von Exein, sagte, KI verkürze die Zeitspanne zwischen dem Auffinden einer Schwachstelle und dem Bau eines Angriffs, daher müssten vernetzte Geräte sich im laufenden Betrieb selbst verteidigen können.
Bonefeld-Dahl will Europas Antwort darauf in der kommenden Woche in Vilnius in Litauen diskutieren. Sie schloss ihren Beitrag mit einer Frage: „Was ist das nächste kritische Ziel?“
Zum selben Thema