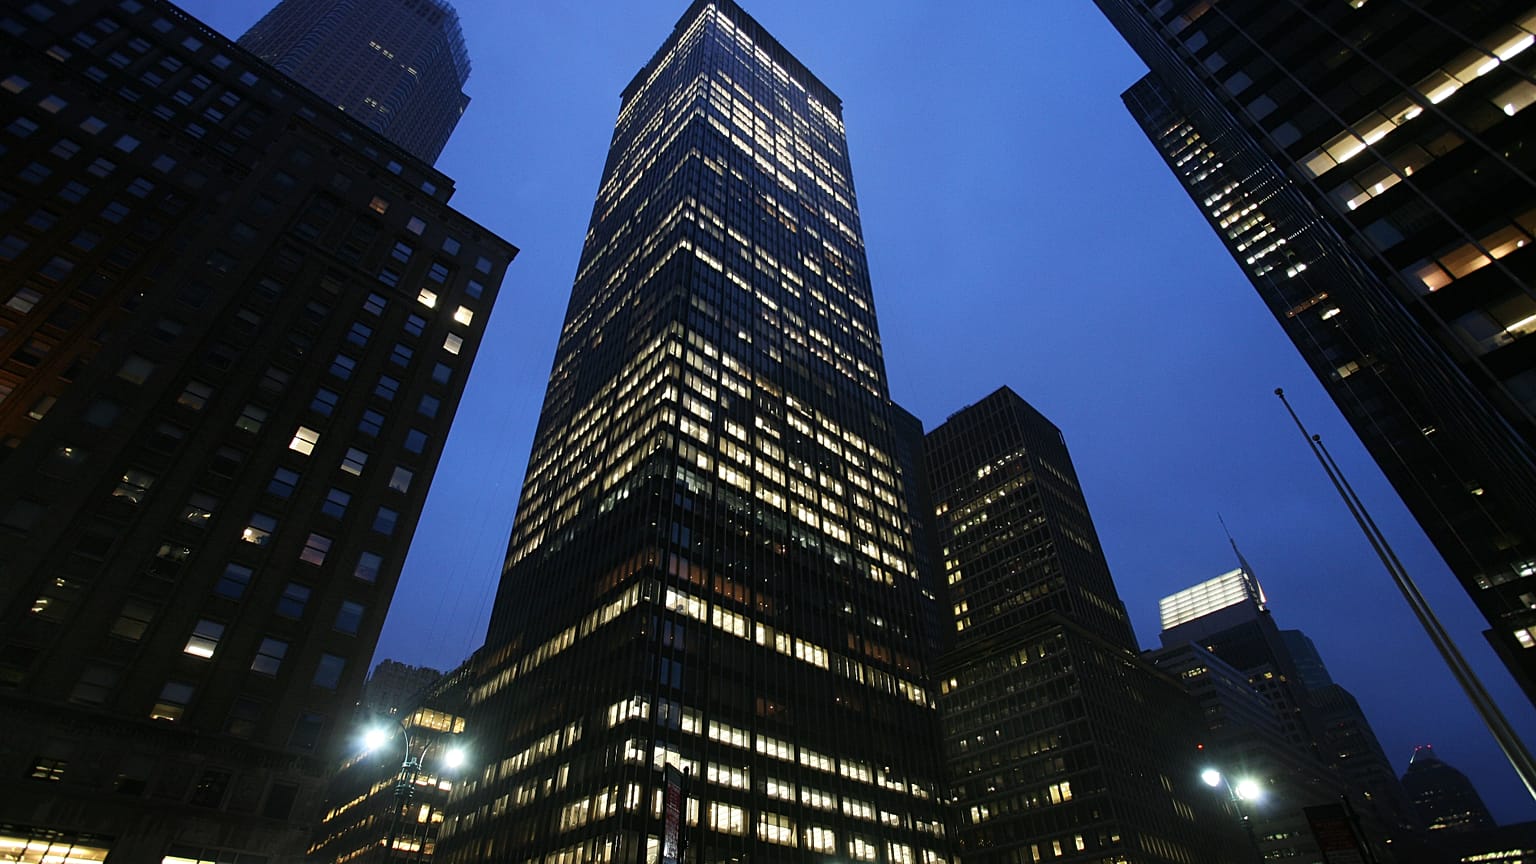




Email-Adressen, Telefonnummern und teils JPMorgan-Chase-Konto-IDs sind bei einem Erpressungsangriff der Hackergruppe n0n weltweit in Umlauf geraten.
Eine Hackergruppe hat bei einem externen Zulieferer Kundendaten von Visa-, Mastercard- und JPMorgan-Chase-Kunden gestohlen. Nachdem die Täter den Unternehmen ein Lösegeldultimatum von 48 Stunden gesetzt hatten, stellten sie die Daten im Darknet ins Netz.
 WERBUNG
Die Unternehmen bestätigten am Donnerstag den Cyberangriff, versicherten ihren Kunden jedoch, dass keine Finanzinformationen entwendet wurden.
„Wir haben erfahren, dass Dritte, die dem Unternehmen Dienstleistungen erbringen, Ziel eines Cyberangriffs waren“, erklärte die US-Bank JPMorgan Chase auf der Onlineplattform X.
„Nach aktuellem Stand unserer Ermittlungen gehen wir davon aus, dass die Angreifer auf bestimmte Marketingdaten dieser Dienstleister zugegriffen haben, die möglicherweise einige Kundennamen und E-Mail-Adressen enthalten.“
Die Bank erklärte, keiner ihrer Dienste sei beeinträchtigt worden. Der Vorfall stehe nicht im Zusammenhang mit IT-Problemen, die Kunden früher in der Woche erlebt hatten.
In der vergangenen Woche hatten auch JPMorgan Chase, United Airlines und sogar die US-Sicherheitsbehörde NSA Ausfälle ihrer Computersysteme.
Eine Hackergruppe namens n0n übernahm nach Angaben des Cybersicherheitsunternehmens SOCRadar gegenüber der Nachrichtenagentur AFP die Verantwortung für den Angriff auf den Bankdienstleister. Die Gruppe stellte Dokumente ins Netz, die ihre Behauptungen belegen sollen.
Die Hacker setzten ein Lösegeldultimatum von 48 Stunden, bevor sie die gestohlenen Marketingunterlagen veröffentlichten.
SOCRadar erklärte, das Unternehmen habe die Echtheit dieser Angaben bislang nicht unabhängig überprüfen können.
Nach Einschätzung von SOCRadar stammt die Gruppe aus Russland und trat im September erstmals in Erscheinung. Sie behauptet, weltweit fast 200 Unternehmen gehackt zu haben.
Der Zahlungsriese Visa betonte, man sei „über diese Behauptungen informiert“ und diese stünden im Zusammenhang mit einem in der Asien-Pazifik-Region ansässigen Zulieferer.
„Die Systeme von Visa waren nicht betroffen und nicht involviert. Zahlungsdaten wie Kartennummern waren nicht betroffen“, erklärte das Unternehmen.
Mastercard, der größte Rivale von Visa, äußerte sich in ähnlichem Ton.
Das Unternehmen erklärte, der Angriff habe „zur Offenlegung einer begrenzten Menge nicht zahlungsbezogener Informationen einer Teilgruppe von Karteninhabern geführt, die in einem bestimmten Vorteilsprogramm registriert sind“.
Weiter hieß es, die eigenen Teams „arbeiten mit dem Anbieter zusammen, um die betroffenen Karteninhaber nach Bedarf zu unterstützen“.
Zum selben Thema