






Hacker greifen Kühlanlagen von Supermärkten an: Neue Studie entdeckt fast 13.000 frei zugängliche Steuerungen in 99 Ländern, auch in Krankenhäusern und auf Bauernhöfen, oft mit veralteter Software.
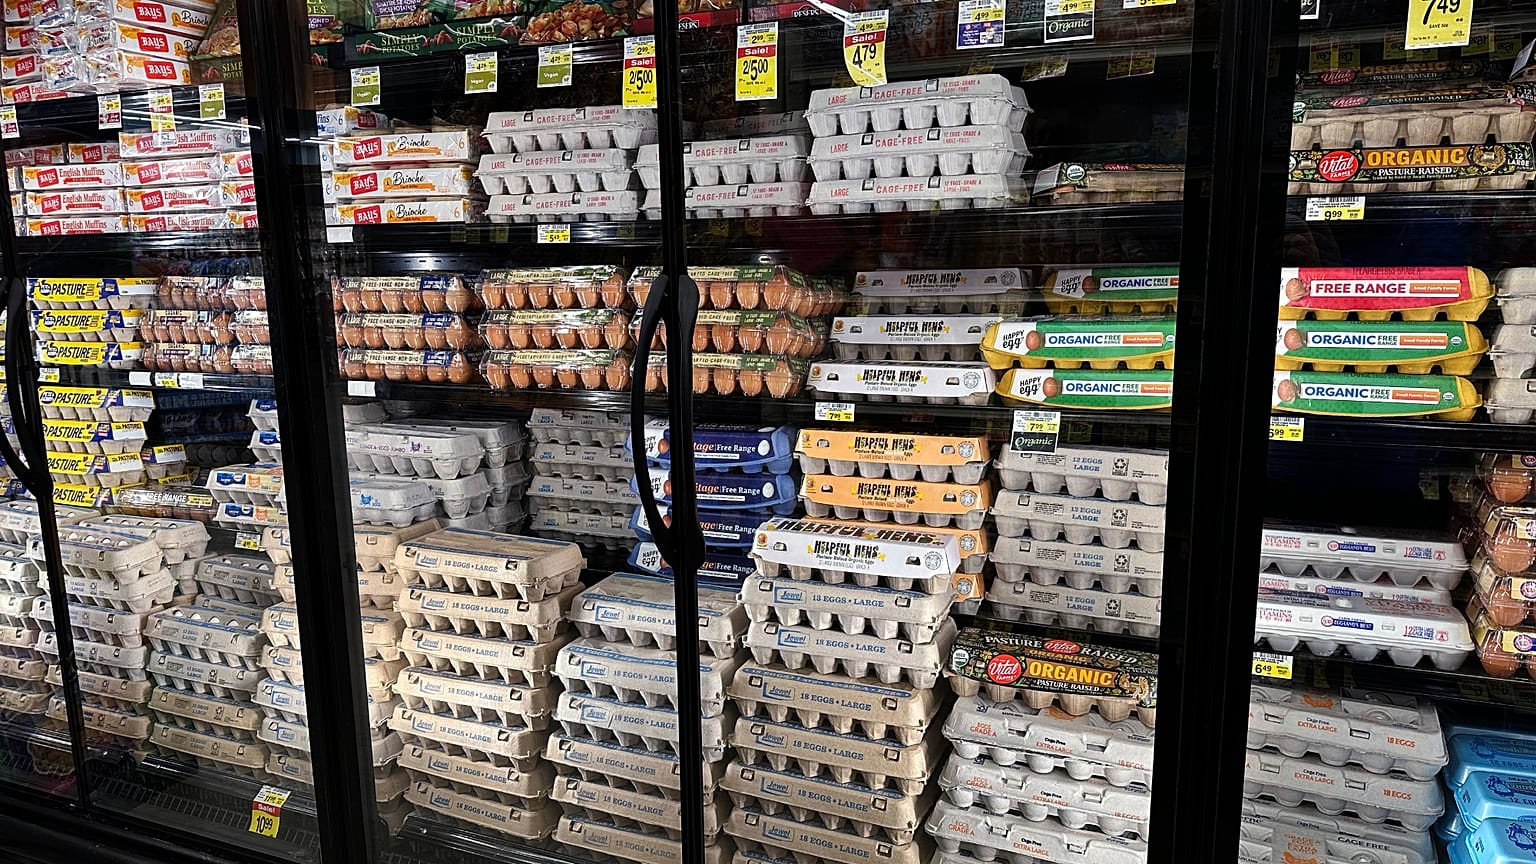
Ein Cyberangriff hat die Kühlsysteme in mehreren Dutzend belgischen Supermärkten getroffen. Die Läden mussten Waren im Wert von rund €100.000 wegwerfen.
 WERBUNG
Betroffen waren rund vierzig Delhaize-Supermärkte, außerdem mindestens fünfzehn Carrefour-Filialen, fünf Spar-Läden und die Metzgereigruppe De Laet en Van Haver. Nach Angaben belgischer Medien stiegen die Temperaturen in den Kühlgeräten auf bis zu 70 °C.
Ein Sprecher von Delhaize sagte Euronews, das Unternehmen habe „einen IT-Vorfall identifiziert, der die Kühlsysteme in mehreren Dutzend Läden betrifft“.
Probleme meldeten auch mehrere Filialen der schwedischen Kette ICA. Dem Angriff ging ein ähnlicher Vorfall am 12. Oktober voraus, bei dem in Hunderten französischer Supermärkte an den Kühlsystemen manipuliert wurde.
Wie kann jemand die Kontrolle über einen Supermarktkühlschrank oder eine Tiefkühltruhe übernehmen, ohne im Laden zu sein?
Warum Kühlschränke online sind
Große Kühlsysteme in Supermärkten werden über zentrale Steuergeräte betrieben. Sie regeln Temperaturen, Abtauzyklen und Alarme für jedes Kühlmöbel und jede Tiefkühlanlage im Laden.
Laut einer im Oktober veröffentlichten Untersuchung des Cybersicherheitsunternehmens Forescout ist es seit Langem üblich, diese Steuergeräte mit dem Internet zu verbinden. Kühlanlagen-Firmen können dann Störungen aus der Ferne erkennen und Einstellungen anpassen, statt einen Techniker in jeden Laden zu schicken.
Danfoss, einer der wichtigsten Anbieter in Europa, erklärt, dass die Anbindung der Kühlsteuerungen an das Internet unnötige Technikerbesuche in der Regel um 15 bis 30 % verringert, weil sich viele Probleme aus der Ferne lösen lassen.
Das Unternehmen betont außerdem, dass die Fernüberwachung es Supermärkten ermöglicht, die nach den Lebensmittelvorschriften vorgeschriebenen Temperaturprotokolle automatisch zu führen. Mitarbeiter müssen dann nicht mehr bis zu viermal am Tag jede Kühltheke per Hand kontrollieren.
In den Installationsanleitungen der Hersteller steht, wie die Systeme von außen erreichbar gemacht werden, zum Beispiel indem der Router des Geschäfts so eingerichtet wird, dass er Internetverkehr an die Kühlsteuerung weiterleitet.
Nach Angaben von Forescout liegt das Problem darin, dass die Verantwortung oft aufgeteilt ist. Ein Dienstleister verwaltet möglicherweise die Software, der Laden besitzt die Geräte, und die IT-Abteilung betreibt die Internetverbindung. Wenn die Rollen nicht eindeutig festgelegt sind, „hat womöglich keine einzelne Partei den vollständigen Überblick über den freigeschalteten Dienst“, schreiben die Forscher.
Ein Teil der Technik ist zudem veraltet. Einer der eingesetzten Danfoss-Controller wird seit Mai 2021 nicht mehr unterstützt und erhält keine Sicherheitsupdates mehr. Dadurch steigt das Risiko, dass ein externes Gerät in das System eindringt.
Wie groß ist das Risiko
Über Shodan, eine Suchmaschine für mit dem Internet verbundene Geräte, identifizierte Forescout 12.976 öffentlich erreichbare Kühlmanagement-Dienste auf 6.017 Internetadressen in 99 Staaten und Gebieten.
Die meisten gehörten zu zwei Produktfamilien: Copeland und Dixells XWEB-Systeme mit 7.075 Einträgen sowie Danfoss’ StoreView mit 4.697.
Bei den Diensten von Danfoss liefen 80 % mit einer Firmware, die älter ist als die Version, welche bekannte Sicherheitslücken schließt. Gezählt wurden Systeme, die frei im Netz erreichbar sind, nicht solche, die gehackt wurden.
Das Risiko betrifft nicht nur Supermärkte. Die gleichen Systeme kommen auch in der Lebensmittelverarbeitung, in Weingütern, Obstlagern, auf Bauernhöfen und in Kühlanlagen von Krankenhäusern zum Einsatz.
Angreifer benötigen dafür keine besonders ausgefeilte Schadsoftware. Sind sie einmal im System, können sie die normalen Funktionen nutzen, um Temperaturen zu verändern, Abtauvorgänge auszulösen oder Alarme abzuschalten. Nach Einschätzung von Forescout können solche Eingriffe wie alltägliche Routine aussehen.
Was gegen die Gefahr hilft
Die wichtigste Empfehlung von Forescout lautet, Kühlmanagement-Systeme aus dem offenen Internet zu nehmen. Dienstleister sollen nur noch über sichere Fernzugangs-Werkzeuge darauf zugreifen können.
Außerdem rät Forescout den Betreibern, Geräte zu ersetzen, die keine Sicherheitsupdates mehr erhalten, gemeinsame Passwörter für Dienstleister abzuschaffen und stattdessen individuelle Zugänge mit Mehrfaktor-Authentifizierung einzuführen. Änderungen an sensiblen Daten sollten genau protokolliert werden.