



Ein KI-gesteuerter Cyberangriff hat die internen HR-Systeme der EU-Kommission getroffen. Experten prüfen noch, ob sensible Personaldaten abgeflossen sind.
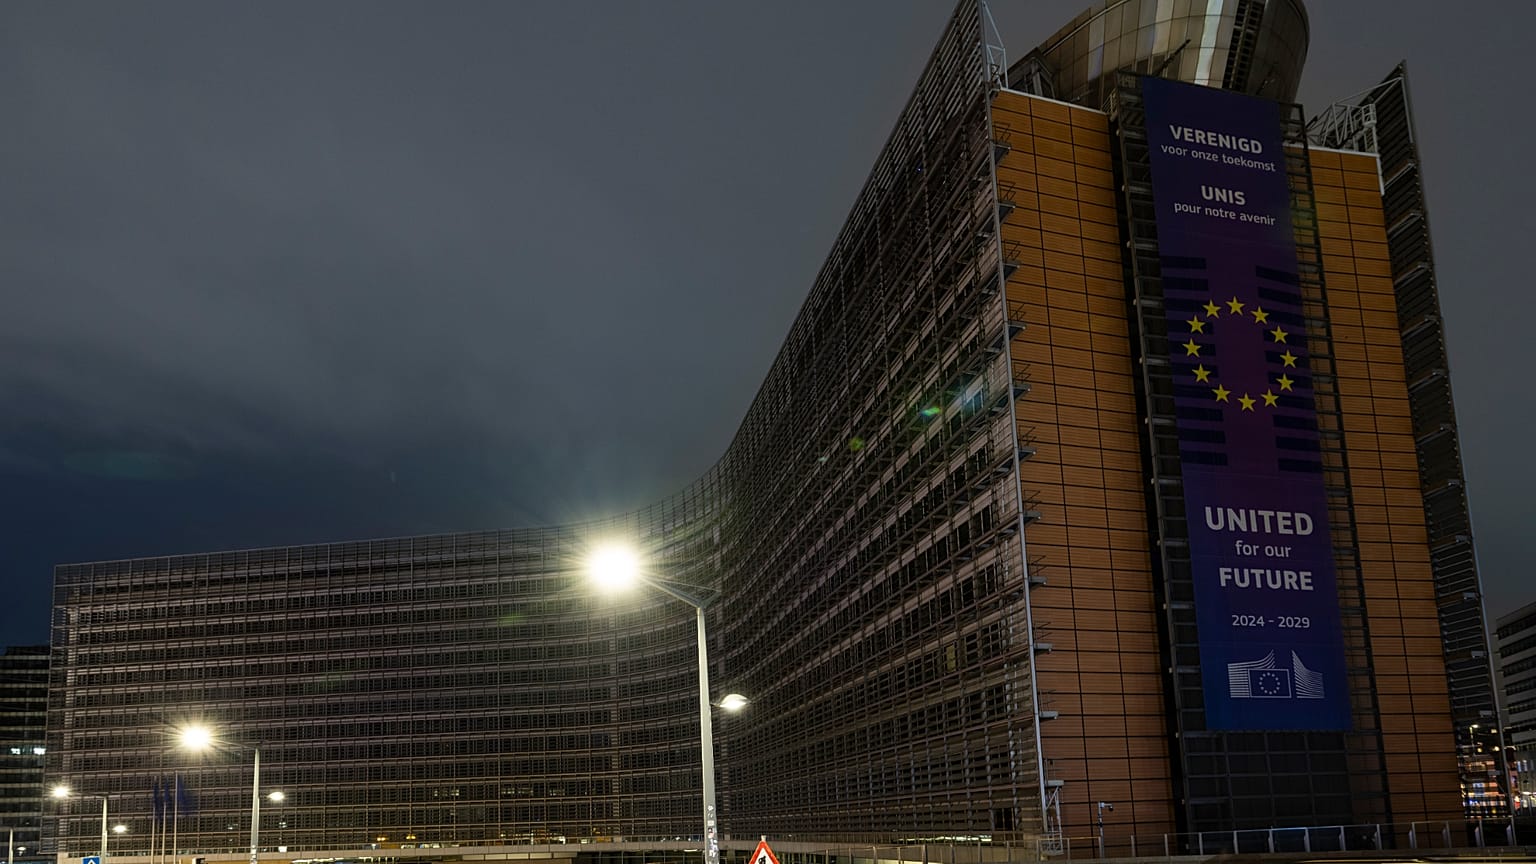
Die Europäische Kommission ist Ziel eines schweren Cyberangriffs geworden, doch noch ist unklar, wer dahintersteht und ob sensible Personaldaten gestohlen wurden.
 WERBUNG
Mehrere Tage lang konnten Beschäftigte der Kommission nicht auf Sysper zugreifen, die interne Personalplattform. Dort prüfen sie ihre Gehaltsabrechnungen, beantragen Urlaub und Krankenstand, reichen Stundenzettel ein und melden sich zu Schulungen an.
„Die Ermittlungen laufen noch. Wir ergreifen alle notwendigen Maßnahmen auf Grundlage der Erkenntnisse, sobald sie vorliegen“, sagte Thomas Regnier, Sprecher der Kommission für digitale Themen, am Donnerstag vor Journalisten. „Wir haben keine Hinweise auf einen Datenabfluss gefunden, der das Personal der Kommission insgesamt betrifft.“
Regnier erklärte, der Angriff basiere auf einem frei verfügbaren KI-Werkzeug. Man habe ihn am 22. Oktober erstmals bemerkt und am 22. Oktober bestätigt. Eine Lösegeldforderung sei bei der Kommission nicht eingegangen.
Das KI-Werkzeug heißt ARTEX. Es ermöglicht, Softwareschwachstellen zu erkennen, die anschließend entweder geschlossen werden können oder von böswilligen Akteuren ausgenutzt werden.
Er wollte jedoch weder sagen, ob der Angriff noch andauert, noch ihn einem bestimmten Akteur zuordnen. Die Kommission nahm vorsorglich mehrere interne Anwendungen vom Netz, um eine Ausbreitung zu verhindern. Die meisten davon laufen inzwischen wieder.
Am Donnerstag funktionierte Sysper nach Angaben von zwei EU-Beamten, die anonym mit Euronews sprachen, wieder. Die Krankenversicherungsplattform Joint Sickness Insurance Scheme (JSIS) war dagegen weiterhin nicht erreichbar.
Abgesehen von diesen eher begrenzten Störungen bemerkten die meisten Beamten kaum, dass die Systeme kompromittiert worden waren. Die IT-Generaldirektion der Kommission, DG DIGIT, untersucht den Vorfall weiter und versucht, das Ausmaß des Schadens zu klären.
CERT-EU, der Cybersicherheitsdienst für die EU-Organe, und der Europäische Datenschutzbeauftragte wurden über den Vorfall informiert.
Die zentrale Frage lautet, ob der noch unbekannte Angreifer Zugriff auf Daten in Sysper, JSIS und anderen Personalsystemen erhalten hat. Normalerweise eröffnet dies nicht den Zugriff auf interne Dokumente der Kommission, da diese in einem getrennten System liegen.
Die Plattformen enthalten jedoch sensible persönliche Angaben, darunter Namen der Bediensteten, Besoldungsgruppen, Privatadressen und Kontaktdaten. Eine solche Datenbank könnte deutlich ausgefeiltere Angriffe ermöglichen, die sich gezielt gegen einzelne Mitarbeiter richten.
EU-Beamte haben bislang keine offizielle interne Mitteilung zu dem Vorfall erhalten, da das Ausmaß des Schadens noch bewertet wird.
„Mein Problem mit der Europäischen Kommission ist, dass sie Informationen darüber intern behält und sie nicht gegenüber der Öffentlichkeit offenlegt“, sagte der Abgeordnete Bart Groothuis (Niederlande/Renew) gegenüber Euronews.
Er fügte hinzu: „Jedes Mal, wenn sie keine Informationen über Angriffe auf EU-Institutionen, -Organe und -Agenturen veröffentlicht, verpasst sie die Gelegenheit, die wirtschaftspolitische Sicherheitsstrategie zu erklären und zu vermitteln, die wir als EU gegenüber unseren Gegnern beschlossen haben.“
Die Kommission hat bereits Erfahrung mit Cyberangriffen. Im März wurde ihre Cloud-Infrastruktur, auf der die Europa.eu-Webseiten liegen, kompromittiert. Dabei wurden rund 91,7 GB Daten gestohlen, darunter persönliche Informationen und Inhalte aus E-Mails.
Im Januar zielte ein weiterer Cyberangriff auf die zentrale Mobilgeräte-Infrastruktur der Kommission und legte möglicherweise Namen und Telefonnummern von Mitarbeitern offen.
Dieser Artikel wurde mit zusätzlichen Informationen aktualisiert.
Zum selben Thema