






Die Angriffe deckten gravierende Sicherheitslücken in vernetzten Kühlsystemen auf. Experten warnen: Ähnliche Schwachstellen gefährden Supermärkte, Krankenhäuser und sogar Rechenzentren.
Cybersicherheitsforscher berichten, dass sie kurz vor einer Welle von Cyberangriffen und Störungen in Supermärkten und Blutbanken Hacker entdeckt haben, die in ganz Europa internetverbundene Kühlsysteme ausspähten. Hinweise deuten darauf hin, dass dies Teil einer koordinierten Operation war.
 WERBUNG
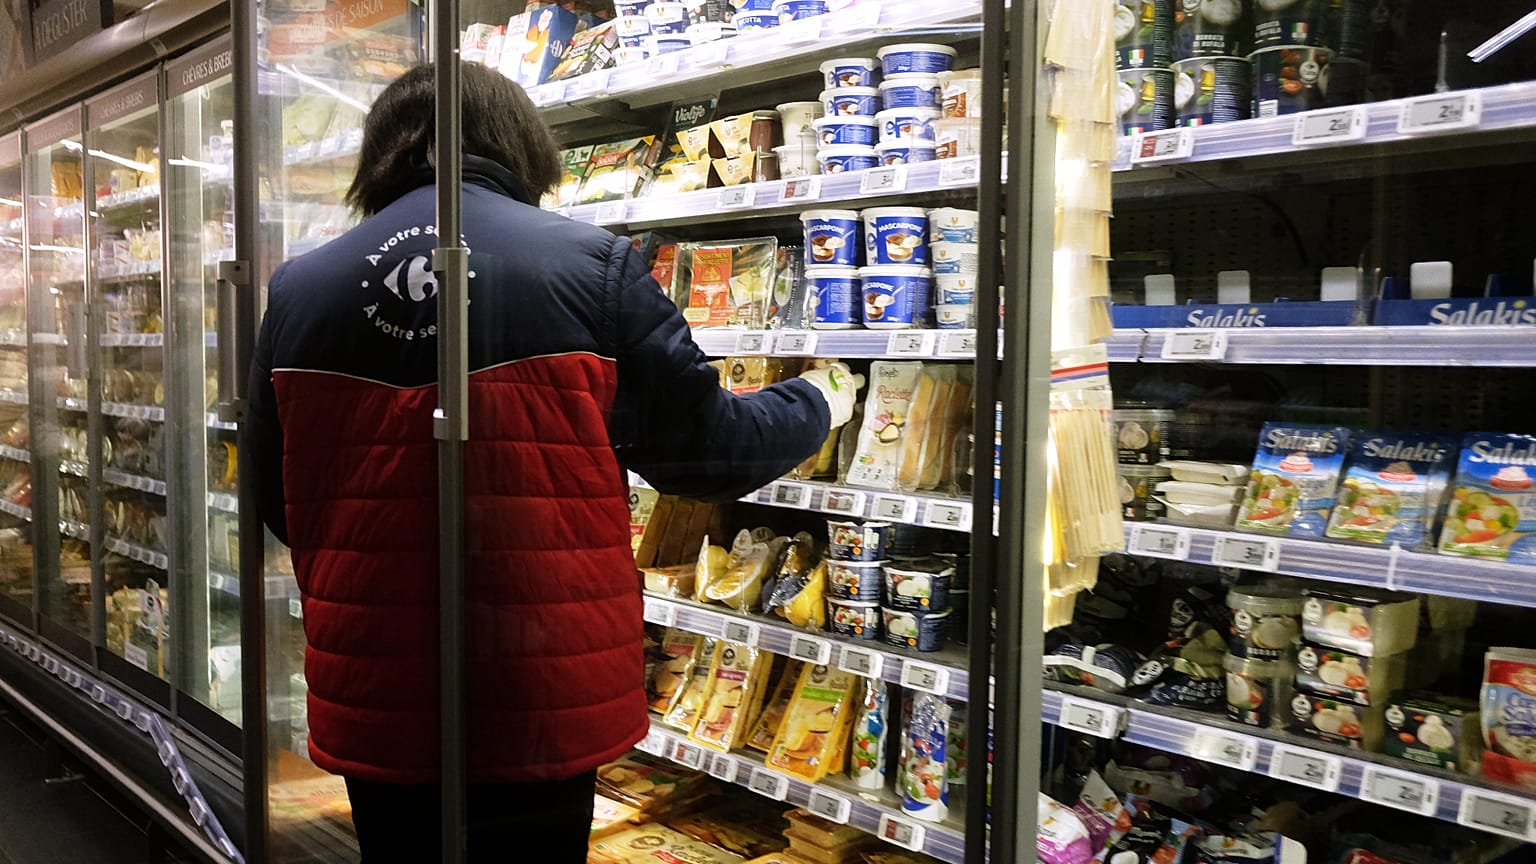
Am zweiten und dritten November griffen Hacker Kühlsysteme in Supermärkten in neun europäischen Ländern sowie in mehreren Blutbanken in Frankreich an.
Die Angreifer nutzten schwache IT-Sicherheit und Schwachstellen im AK-SM Refrigeration System Manager des Herstellers Danfoss aus. Sie stellten Kühlschränke und Tiefkühltruhen auf Abtaumodus, in manchen Fällen kletterten die Temperaturen auf bis zu 50 Grad Celsius.
Viele Lebensmittelgeschäfte mussten daraufhin verdorbene Waren aus Kühl- und Gefriergeräten entsorgen. Die Vorfälle zeigen sehr anschaulich, wie leicht Cyberangriffe den Alltag stören können, wenn sie Infrastruktursysteme treffen, die viele als selbstverständlich hinnehmen.
Für die Cybersicherheitsfirma Lupovis spricht vieles für eine koordinierte Operation, möglicherweise mit Beteiligung eines staatlichen Akteurs. Vorausgegangen waren demnach mehrere Tage der Auskundschaftung.
Das Unternehmen berichtet, es habe nur wenige Tage vor den Angriffen eine Phase der Aufklärung beobachtet, die genau diese Systeme ins Visier nahm.
In diesem zehntägigen Zeitraum registrierte Lupovis über 276 Zugriffsversuche von 91 unterschiedlichen Bedrohungsakteuren, die gezielt bestimmte Komponenten der Danfoss-Controller ansteuerten. Die Aktivität erreichte am 26. Oktober ihren Höhepunkt und brach dann zum Monatsende ab.
„Zwischen dem zwanzigsten und dem dreißigsten Oktober sahen wir eine Welle von dem, was wir Aufklärung nennen“, sagte CEO Xavier Bellekens Euronews Next.
„Wir sehen plötzlich einen riesigen Peak über zehn Tage. Gegner testen die Standardpasswörter. Sie probieren mehrere dieser Schwachstellen aus.“
Lupovis betreibt ein System sogenannter „Honeypots“. Diese Nachbildungen der Online-Systeme und -Technologien ihrer Kunden werden mit Sensoren ausgestattet und dann bewusst Hackern ausgesetzt. So lässt sich nachverfolgen, wie Angreifer in solche Systeme eindringen und sie ausnutzen.
Diese Erkenntnisse helfen dabei, Schwachstellen zu identifizieren, ohne die echten Systeme der Kunden zu gefährden.
Über dieses System, Lupovis arbeitet unter anderem für die schottische Regierung, Orange, Telefonica und mehrere Handelsunternehmen, registrierte die Firma in den Tagen vor den November-Angriffen die beschriebene „Aufklärung“ der Danfoss-Systeme.
„Man kann sich das vorstellen wie Einbrecher, die durch die Nachbarschaft fahren und die Häuser aussuchen, in die sie einsteigen wollen“, sagte Bellekens.
Wer steckt hinter den Angriffen?
Lupovis verfolgte anschließend die digitalen „Brotkrumen“, die die Auskundschaftung und die Angriffe hinterlassen hatten. Dabei stellte das Unternehmen fest, dass sogenanntes „Bulletproof Hosting“ genutzt wurde, also Hosting-Dienste, die darauf ausgelegt sind, Abschaltanordnungen und Eingriffe von Strafverfolgern zu überstehen.
„Auf der einen Seite haben Sie Amazon Web Services, das ist das Gegenteil von Bulletproof Hosting. Wenn Sie etwas Bösartiges mit einem ihrer Server tun, war es das, Ihr Konto wird gekündigt. Bulletproof Hosting ist das Gegenteil. Sie machen etwas Bösartiges, und es liegt außerhalb der Zuständigkeit“, erklärte Bellekens.
Anschließend nahm Lupovis die Hosting-Anbieter selbst genauer unter die Lupe.
„Wir haben festgestellt, dass einige dieser Bulletproof-Hoster in der Vergangenheit von russischen Gruppen genutzt wurden“, sagt Bellekens.
Das Unternehmen betont allerdings, dass der Standort eines Servers nicht bedeutet, dass die Nutzer die gleiche Nationalität haben. Daher könne man nicht sicher sagen, dass Russland hinter den Angriffen steckt.
„Allerdings erkennen wir hier schon ein Muster“, so der Lupovis-CEO. „Wir suchen also jemanden, der in der Lage ist, gezielt bestimmte Länder anzugreifen.“
Nach seinen Angaben registrierten die Lupovis-Sensoren in Südamerika, Afrika, Nordamerika und Asien keine vergleichbaren Aktivitäten. Nur die Sensoren in Europa schlugen an.
Er hält auch die Fähigkeit, koordinierte Angriffe in Europa durchzuführen, für ein wichtiges Indiz.
„Der Angreifer muss diese Attacke koordinieren können, denn das meiste geschah in einem Zeitraum von vierundzwanzig Stunden.“
„Alles zusammen deutet für uns auf einen Gegner, der kein Script Kiddie ist, also kein unerfahrener Amateur. Es ist kein einsamer Wolf. Es wirkt wie eine gut geplante Operation. Ein Staat passt in dieses Bild.“
„Wenn wir an dem Faden ziehen, sieht es so aus, als könnte es sehr gut Russland sein. Da stehen wir im Moment“, sagte er.
Die Vorfälle ereignen sich vor dem Hintergrund wachsender Sorgen über hybride Bedrohungen und mutmaßlich russlandnahe Aktivitäten gegen europäische Staaten.
Die genaue Identität und Motivation der Angreifer bleibt jedoch unklar.
George Nott, Technologie-Redakteur beim Fachmagazin The Grocer, sagte, die Angriffe hätten eher auf einfachen Sicherheitslücken basiert als auf hochentwickelten Hacking-Techniken.
„Die Angreifer konnten auf die Kühlsysteme zugreifen, indem sie schlicht deren Login-Seiten im offenen Internet fanden und bereits behobene Schwachstellen sowie schwache Passwörter ausnutzten, statt hochmoderne Technologien einzusetzen“, sagte er zu Euronews Next.
Nott warnte zudem davor, vorschnelle Schlüsse über die Verantwortlichen zu ziehen.
„Es ist noch immer unklar, wer hinter dem Angriff steckt oder was das Ziel war. Wir müssen damit rechnen, dass wir es vielleicht nie erfahren. Ohne Lösegeldforderung oder Bekennerschreiben könnte es jeder gewesen sein, von einem staatlich unterstützten Akteur bis hin zu einer Gruppe Teenager, die es ‚doing it for the lols‘ gemacht hat.“
Die Cybersicherheitsbehörden der betroffenen Länder bewerteten die Vorfälle unterschiedlich. Belgien, Luxemburg, Italien, Portugal und Estland sprachen von einem „Cyberangriff“, während Schweden und Irland von einem „Cybervorfall“ sprachen.
Auch die Agentur der Europäischen Union für Cybersicherheit ENISA hat sich in einer Stellungnahme zurückgehalten (Quelle auf Englisch), die Ereignisse ausdrücklich als Cyberangriff zu bezeichnen.
Wie gelangten die Hacker in die Kühlsysteme?
Nach Angaben von Bellekens konnten die Hacker in ganz Europa auf Kühlsysteme zugreifen, weil die Steuerungsboxen zur Fernverwaltung der Kühlanlagen direkt mit dem Internet verbunden waren.
Die Fernsteuerung solcher Geräte ist in einer zunehmend digitalen Welt üblich. Der Lupovis-CEO betont jedoch, dass viele Systeme besser geschützt gewesen wären, wenn sie über Virtual Private Networks VPNs gelaufen wären und nicht offen im Internet erreichbar gewesen wären.
„Das hätte das Risiko vollständig entschärft, denn ein VPN ist deutlich schwerer auszunutzen“, sagte er.
Hinzu kam, dass viele Systeme offenbar mit werkseitigen Standardzugangsdaten erreichbar waren, etwa mit dem Benutzernamen „Supervisor“ und dem Passwort „12345“. Das deutet darauf hin, dass grundlegende Sicherheitsmaßnahmen fehlten.
Nott sagte, das Problem spiegele eine generelle Tendenz im Handel wider, die Sicherheit vernetzter Geräte zu unterschätzen.
„Die Sicherheit vernetzter Geräte im Einzelhandel gerät leicht aus dem Blick. Vorrang haben offensichtliche Ziele wie Bezahlsysteme und Kundendaten“, sagte er.
Sobald die Hacker Zugriff auf die Steuerung der Kühlsysteme hatten, konnten sie diese in den Abtaumodus schalten und die Temperaturen hochdrehen. So verdarb Ware in Kühl- und Gefriergeräten in ganz Europa.
Könnten andere vernetzte Infrastrukturen als Nächstes getroffen werden?
Die Angriffe schüren Sorgen um die Sicherheit anderer internetverbundener Geräte, von Supermarktmaschinen bis zu Systemen, die Zugang, Heizung und Lüftung in Gebäuden steuern.
Nott warnte, dass künftige Angriffe nicht auf Kühlsysteme beschränkt sein müssen.
„Immer mehr Systeme, die Supermärkte am Laufen halten, also Heizungs-, Lüftungs- und Klimaanlagen, elektronische Preisschilder oder Bodenreinigungsroboter, könnten ähnliche Schwachstellen aufweisen, wenn der Fernzugriff nicht richtig gesichert ist und Software-Patches fehlen“, sagte er.
Die mögliche Angriffsfläche reicht jedoch weit über den Handel hinaus.
„Der Gefrierschrank ist nichts Besonderes. Er ist nur das sichtbarste Beispiel einer viel größeren Kategorie“, sagt Kumar Sokka, CEO von Acre Security, einem weltweit tätigen Anbieter integrierter physischer Sicherheit.
„Die gleiche Art kleiner, internetverbundener Steuergeräte, mit denen diese Kühlschränke aufgeheizt wurden, steuert in den meisten modernen Gebäuden auch Türen, Zutrittsleser, Kameras, Alarme, Beleuchtung sowie Heizung und Lüftung.“
Sokka sagte, die gleichen Schwächen könnten Logistik und Lagerhaltung, das Gesundheitswesen, die Fertigung und Rechenzentren betreffen, besonders dort, wo vernetzte Technik ohne ausreichende Kontrolle eingebaut wurde.
„In einem Büro, einem Krankenhaus oder einem Rechenzentrum könnte ein ähnlicher Angriff bedeuten, dass sich eine Tür öffnet, eine Kamera ausfällt oder ein Alarm stumm bleibt. Und es gäbe keinen verdorbenen Lagerbestand, der zeigt, dass etwas nicht stimmt“, sagte er.
Das Risiko sei besonders groß bei Systemen, bei denen ein digitaler Angriff sofort physische Folgen haben kann, fügte er hinzu.
Warum sind diese Systeme noch immer verwundbar?
Trotz bestehender europäischer Cybersicherheitsregeln behandeln viele Organisationen vernetzte physische Systeme laut Sokka nicht als Teil ihrer gesamten Sicherheitsverantwortung.
Die NIS2-Richtlinie der EU verpflichtet betroffene Organisationen, Risiken für ihre Netzwerk- und Informationssysteme zu managen, unter anderem durch Sicherheitsmaßnahmen, Asset-Management und ein strukturiertes Vorgehen bei Vorfällen.
Sokka zufolge richten viele Organisationen ihre Compliance-Arbeit jedoch weiterhin auf klassische IT-Systeme aus und überlassen Kühlanlagen und andere Gebäudetechnik den Facility-Teams.
„Viele Organisationen fassen ihre NIS2-Aktivitäten noch immer so, dass sie klassische IT abdecken, also Server, Laptops und E-Mail, und überlassen Kühlung, Zugangskontrolle und Gebäudesysteme dem Facility-Team, als Wartungsthema und nicht als Sicherheitsthema“, sagte er.
Das Problem sei nicht unbedingt fehlende Regulierung, sondern dass bestehende Vorgaben nicht auf vernetzte physische Infrastruktur angewendet werden.
„Die Regulierung ist nicht wirklich das fehlende Puzzleteil. Was fehlt, ist, diese physischen Systeme als Teil der Angriffsfläche zu behandeln, die die Regulierung ohnehin schützen will, und jemandem dafür klar die Verantwortung zu geben.“
Könnte KI künftige Angriffe erleichtern?
Cybersicherheits-Experten warnen zudem, dass Fortschritte in der künstlichen Intelligenz Schwachstellen in vernetzten Geräten leichter auffindbar machen und die Entwicklung neuer Angriffe beschleunigen könnten.
„KI verkürzt die Zeitspanne zwischen dem Auffinden einer Schwachstelle und einem funktionierenden Angriff“, sagte Gianni Cuozzo, Gründer und CEO des italienischen Cybersicherheitsunternehmens Exein.
Er warnte, dass Hersteller vernetzter Geräte Schwierigkeiten haben könnten, Sicherheitslücken so schnell zu schließen, zu testen und Updates auszurollen, wie neue Schwachstellen entdeckt werden.
„Am meisten Sorgen machen mir Systeme mit vernetzten Geräten, die jahrelang im Feld bleiben und aus der Ferne steuerbar sind: Kühlung, Gebäudesteuerung, Industrieanlagen, Systeme im Gesundheitswesen, Rechenzentren sowie Teile der Energie- und Verkehrsinfrastruktur.“
Cuozzo sagte, Organisationen sollten sich nicht allein auf Patches oder Netzwerkschutz verlassen. Vernetzte Geräte müssten selbst in der Lage sein, bösartiges Verhalten zu erkennen und zu blockieren.
„Jedes Gerät muss sich zur Laufzeit selbst verteidigen können und Verhalten im Voraus blockieren, das es niemals ausführen sollte, egal ob es bereits einen Patch gibt oder ob die Schwachstelle überhaupt bekannt ist.“