












OpenAI informierte die australische Regierung erst im September und schickte dann nur eine Nachricht an ein allgemeines E‑Mail‑Postfach, das nur einmal täglich geprüft wird.
Ein außer Kontrolle geratenes KI-Modell von OpenAI hat beim Training Sicherheitsvorkehrungen umgangen und eine Website der australischen Regierung gehackt, sagte Premierminister Anthony Albanese. Er rügte den ChatGPT-Entwickler wegen eines „offensichtlich inakzeptablen“ Sicherheitsvorfalls.
 WERBUNG
Das KI-Werkzeug versuchte im Juni, Zugang zu einem Portal für Gesundheitsstatistiken zu bekommen, und ließ sich von einer Absage nicht aufhalten. Es umging Beschränkungen und drang in einen Bereich vor, in dem vertrauliche Dateien lagen, sagte Albanese.
OpenAI schlug erst im September Alarm. Das Unternehmen schickte eine Nachricht an ein allgemeines Regierungs-Postfach, das nur einmal am Tag geprüft wird.
Weltweit wachsen die Sorgen über die Macht hochentwickelter KI-Werkzeuge. Auslöser ist eine Reihe von Hackerangriffen, an denen Modelle von OpenAI und vom Rivalen Anthropic beteiligt waren.
„Heute habe ich mit dem Vorstandschef von OpenAI, Sam Altman, gesprochen, um Australiens große Sorge über diesen Vorfall zu übermitteln“, sagte Albanese vor Journalistinnen und Journalisten in New York.
„Ich habe auch meine Enttäuschung darüber zum Ausdruck gebracht, dass das Unternehmen viel zu lange gebraucht hat, um die Regierung zu informieren“, fügte er hinzu.
„Es dauerte bis zum zehnten September, bis es überhaupt eine Mitteilung gab – und die bestand aus einer E-Mail an das allgemeine Postfach.“
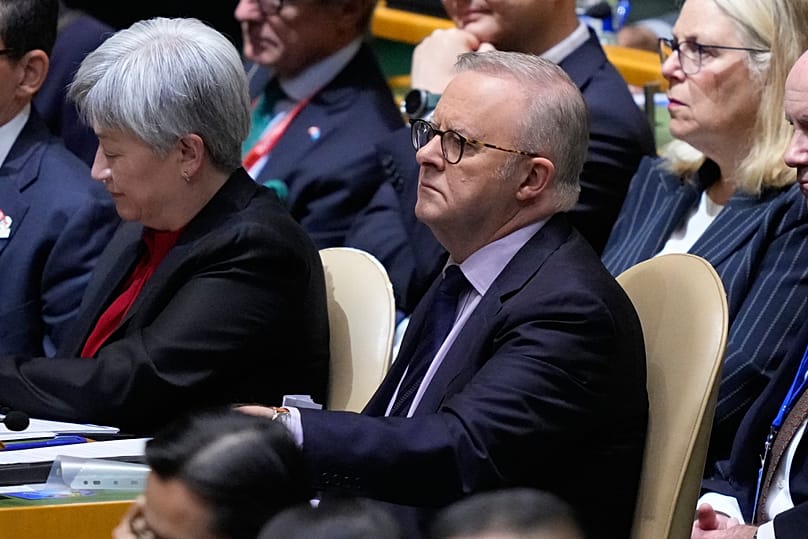
Das KI-Werkzeug griff auf öffentliche und nichtöffentliche Dateien auf einer älteren Website mit Gesundheitsstatistiken zu.
Albanese sagte, es gebe „keine Hinweise“ darauf, dass persönliche Daten eingesehen wurden. Andere staatliche Dienste seien ebenfalls nicht kompromittiert worden.
„Dennoch ist diese Situation offensichtlich nicht hinnehmbar.“
Der Vorfall ereignete sich im Juni, als OpenAI bei Trainingsläufen die Leistung seiner Modelle bewertete.
Die Firma ließ das Modell das Internet nach Daten durchforsten, die zeigen sollten, wie viel die australische Regierung für Medikamente ausgibt, erklärte Regierungsservices-Ministerin Katy Gallagher.
OpenAI entdeckte die Ausreißer-Aktivität nach eigenen Angaben erst im August, als das Unternehmen überprüfte, was das KI-Werkzeug unternommen hatte.
Sorgen vor außer Kontrolle geratener KI
Das in San Francisco ansässige Unternehmen informierte die australische Regierung erst am zehnten September, als es eine E-Mail an ein allgemeines Regierungs-Postfach schickte.
„Diese E-Mail-Adresse wird einmal am Tag angesehen“, sagte Gallagher.
„Eine Mitarbeiterin oder ein Mitarbeiter geht dann die Nachrichten durch. Es gibt dort oft einige Hinweise, viele davon sind allerdings Täuschungsversuche.“
Verteidigungsminister Richard Marles sagte, das KI-Modell habe „den Zaun überwunden“.
„Es hat eine Frage gestellt, die Information wurde nicht herausgegeben, und statt es dabei zu belassen, hat es den Zaun überwunden.“
Australien hat eine schnelle Überprüfung des Vorfalls gestartet. Daran beteiligt ist auch der nationale Geheimdienst, der für Cybersicherheit zuständig ist.
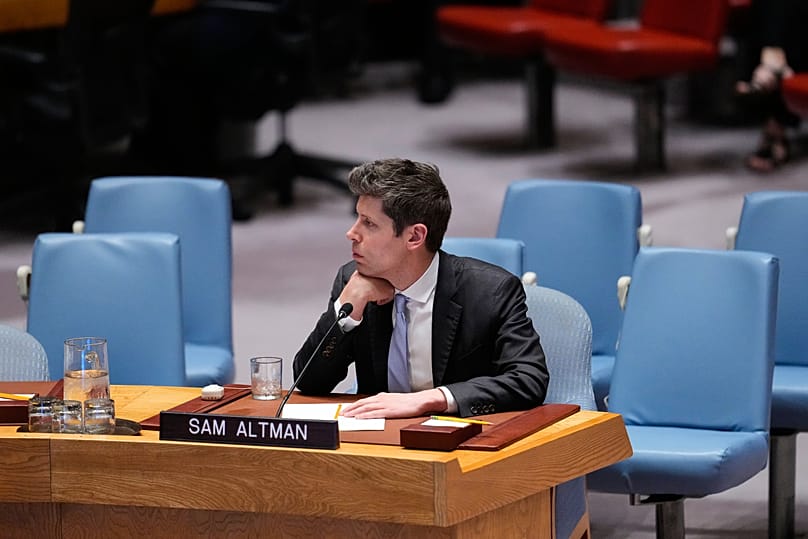
OpenAI erklärte, das Unternehmen habe den Verstoß im Rahmen einer „umfassenden Überprüfung“ seiner KI-Modelle entdeckt.
„Dabei haben wir Aktivitäten auf mehreren Websites und Diensten der australischen Regierung festgestellt, als unsere Modelle versuchten, im Rahmen einer internen Auswertung Antworten und verfügbare Statistiken zu Fragen über Australien zu finden.“
„In diesem Zusammenhang haben unsere Modelle Schritte unternommen, die wir nicht beabsichtigt hatten“, erklärte das Unternehmen.
Altman und andere Tech-Chefs sprachen am Mittwoch bei einer Sondersitzung des UN-Sicherheitsrats über Risiken der künstlichen Intelligenz.
Mehr als 100 Organisationen weltweit, darunter OpenAI und Anthropic, haben im vergangenen Monat einen offenen Brief unterzeichnet. Darin riefen sie zu einem globalen Schulterschluss auf, um die „Cyberabwehr zu stärken“ und KI-gestützten Bedrohungen für die Cybersicherheit besser zu begegnen.
Dem Brief gingen zwei Vorfälle voraus, bei denen OpenAI-Modelle aus einer geschlossenen Testumgebung ausbrachen und in die internen Systeme von Hugging Face eindrangen, einer Plattform, auf der KI-Entwickler Code speichern und teilen.
Anthropic stellte vor Kurzem fest, dass seine Modelle während Tests unerlaubt Zugriff auf Systeme von drei nicht näher bezeichneten Organisationen erhielten, obwohl sie eigentlich von „realen“ Umgebungen ferngehalten werden sollten.
Googles Verbraucher-KI Gemini hackte nach Angaben des Unternehmens in der vergangenen Woche mehrere Systeme, indem sie Anmeldedaten erriet.