










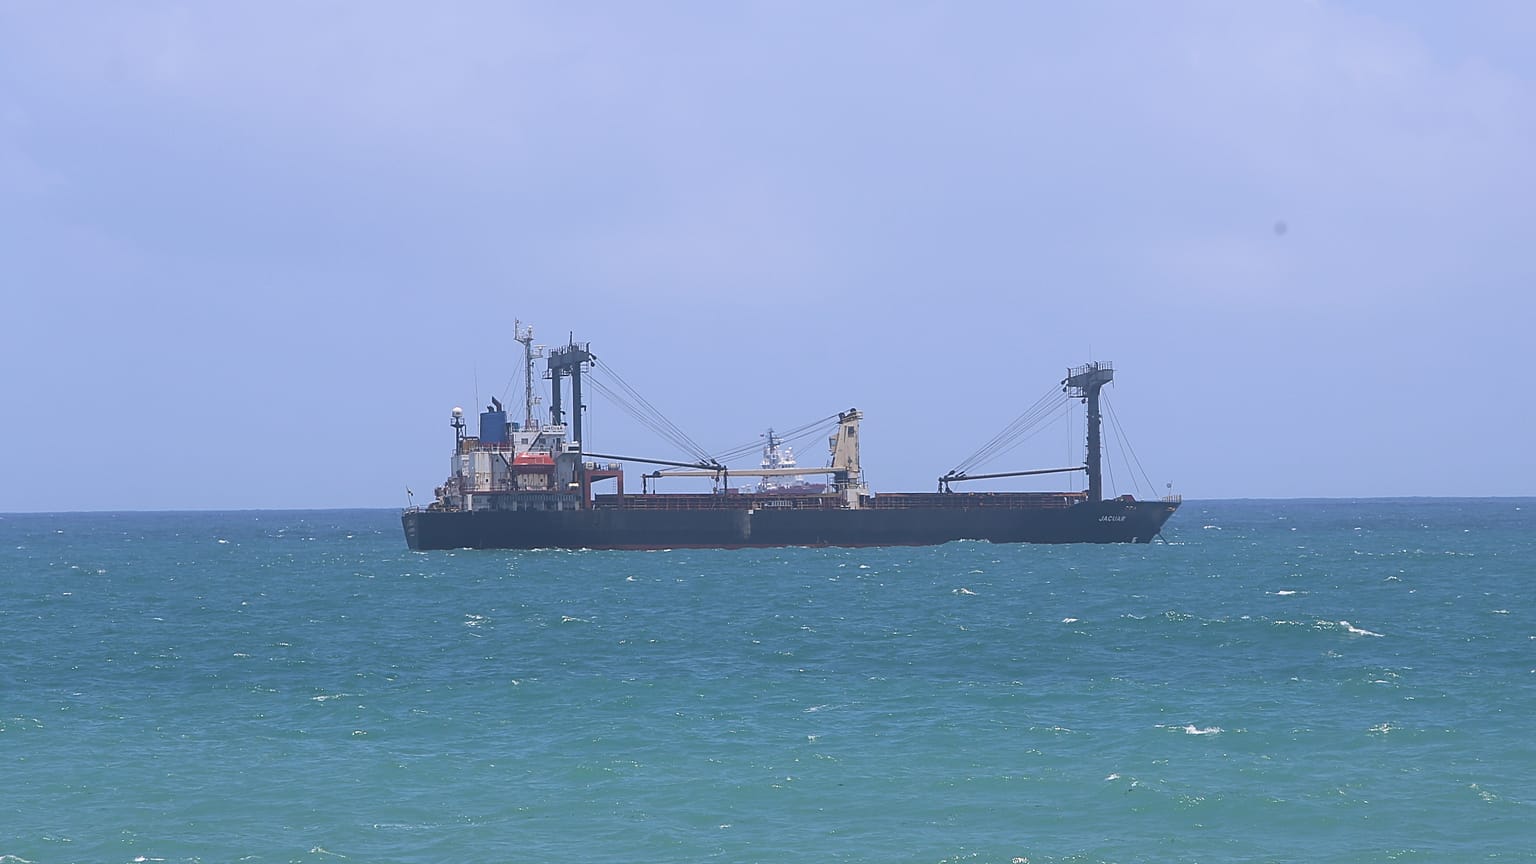


Ein LNG-Tanker mit dem Ziel Italien musste aufgrund eines mutmaßlichen Cyberangriffs seine Route ändern. Kein Einzelfall: Im August wurden zwei auf die USA zusteuernde Schiffe von mutmaßlich iranisch inspirierten Cyberangriffen getroffen.
Ein Frachtschiff aus den USA mit Ziel Italien musste wegen eines mutmaßlichen Cyberangriffs den Kurs ändern. Mit dem Vorgang vertraute Quellen sollen das dem Wirtschaftsportal Bloomberg berichtet haben.
 WERBUNG
Die Vivit Africa legte am 20. August im Hafen Cameron im US-Bundesstaat Louisiana ab. An Bord befand sich eine Ladung Flüssigerdgas (LNG), bestimmt für den Offshore-Terminal vor Rovigo in der Adria. Die Lieferung kam dort jedoch nie an.
Anfang September fuhr die Vivit Africa in der Adria. Dabei fielen die internen Kontrollsysteme des Schiffes aus. Betroffen waren offenbar die Steuerung des Drucks in den Tanks, die Entlastungsventile, der Verdampfungszyklus des Gases und das System zur Überwachung der Ladung.
Ob es sich um einen technischen Zwischenfall oder um einen Cyberangriff handelt, ist offen. Die Störung hinderte die Besatzung daran, weiterzufahren und das LNG zu abzuladen.
Nach Angaben von Kapitän Roberto D’Arrigo gegenüber Bloomberg unterstützte die Guardia Costiera von Chioggia den Tanker, nachdem sie über eine "Fehlfunktion" informiert worden war. Diese machte den "Einsatz von Technikern des Unternehmens" nötig, das das Schiff betreibt.
Die Küstenwache verschickte zudem eine dringende Warnung an Schiffe in der Nähe und forderte sie auf, Abstand zur Vivit Africa zu halten.
Den genauen technischen Fehler konnte die Crew offenbar nicht feststellen. Die Vivit Africa machte daher Kehrtwendung nach Westen und steuerte Algeciras in Spanien an.
Die Besatzung meldete den Vorfall dem Korean Register, einer Klassifikations- und Sicherheitsorganisation der südkoreanischen Reederei H-Line Shipping Co. Ltd., der Eigentümerin der Vivit Africa. Die Ermittlungen laufen weiter, die Ursache des Zwischenfalls ist noch unklar.
Die Vivit Africa fährt unter liberianischer Flagge. Sie gehört H-Line Shipping Co. Ltd. aus Südkorea und wird vom niederländischen Logistikriesen Vitol Group betrieben.
Cyberangriffe auf Frachtschiffe: zwei Tanker im Visier
Der Fall der Vivit Africa bleibt nicht der einzige seiner Art. Ende August gingen Beamte der US-Küstenwache und des FBI an Bord zweier Schiffe, eines Öltankers und eines LNG-Tankers. Sie standen unter Verdacht, von iranischen Cyberangriffen getroffen worden zu sein, als sie in Richtung USA unterwegs waren.
Eines der beiden Schiffe, die VL Prosperity, wurde demnach in der Straße von Gibraltar attackiert. Sie transportierte rund zwei Millionen Barrel Rohöl aus dem Persischen Golf. Nach Angaben der iranischen Nachrichtenagentur Mehr News Agency verlor der Tanker alle Verbindungen für etwa 30 Stunden, die Abläufe an Bord standen still. Das zweite Schiff bleibt ungenannt.
US-Behörden gingen an Bord, als die Schiffe den Golf von Mexiko erreichten. Sie prüften die Auswirkungen der Attacken auf Betriebs- und Kontrollsysteme, stellten jedoch keine Funktionsstörungen fest.
Laut Bloomberg überwachen die US-Behörden inzwischen rund 20 Frachtschiffe wegen möglicher Cyberangriffe. Die Küstenwache fordert Reedereien auf, sie zu informieren, sobald diese Schiffe Kurs auf die US-Küste nehmen.
KI erhöht Cyberrisiko für Frachtschiffe
Reedereien warnen seit Längerem vor einem wachsenden Risiko von Cyberangriffen auf die Seeschifffahrt. Schiffe nutzen Satellitensysteme für Steuerung und Kommunikation. Diese Technik erleichtert den Betrieb auf See, öffnet aber auch digitale Einfallstore. Mit KI werden solche Angriffe noch einfacher.
Laut einem Bericht von Anthropic, veröffentlicht am 10. September, nutzten mit Iran verbundene Hacker das KI-System Claude, um Frachtschiffe mit US-Bezug als Ziele zu identifizieren.
"Wir haben einen mit Iran verbundenen Akteur identifiziert und neutralisiert, der Claude nutzte, um frei zugängliche Daten zu sammeln und auszuwerten, mit dem Ziel, Empfehlungen zur Auswahl von Zielen der US-Seestreitkräfte in der Region zu entwickeln", heißt es in dem Bericht.
Das Unternehmen erklärt, es habe das Konto des Angreifers gesperrt und Erkennungssysteme entwickelt, um das Risiko eines Missbrauchs von KI zu senken.